12 Fév

Sauvegarde

Base incontournable de la sécurité, la sauvegarde est indispensable tant pour le particulier que pour la grande entreprise.
Bien évidemment, les stratégies, les supports, la périodicité ne sont pas les mêmes.
Les besoins en sauvegarde se calculent par le volume de données à préserver, le niveau de perte acceptable,
Compromis entre le temps, le lieu, l’espace, l’argent.
Quel volume de données, de quels systèmes, avec quelle périodicité, sur quels supports, sur quels lieux. Fonctionne t-elle, est-elle en lieu sur, en combien de temps restaure t-on le système ?

Et le Cloud dans tout ça ?

Poursuivre la lecture →

11 Fév

Firewall

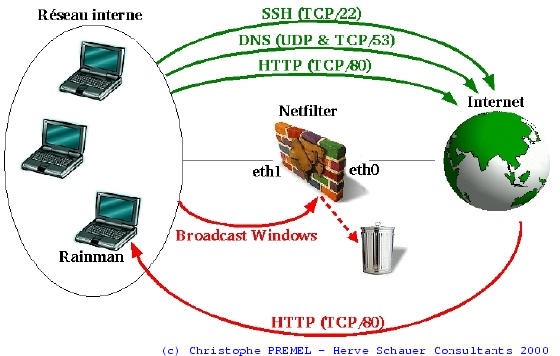
firewallC’est le principe des clés sur les portes, on ne laisse pas entrer n’importe qui à l’intérieur. Seules réponses à des demandent de connexions venant de l’intérieur (voir TCP) sont autorisés. Le paramétrage permet aussi de choisir ce qui sort. Cependant la fonction de filtrage pour les utilisateurs est plus effectuée par la fonction de proxy.

Juridiquement, l’entreprise doit en effet se positionner face à des comportements liés aux menaces internes : le téléchargement de contenus musicaux et/ou pédophiles et le téléchargement de contenu avec un ordinateur appartenant à l’entreprise. Celle-ci doit faire face aux menaces externes via l’infection malicieuse (virus) et la fuite d’information (documents confidentiels, bases de données).

L’administrateur doit donc être en mesure de différencier les sites à risques pour l’utilisateur et par conséquence pour l’entreprise et veiller aux transferts de contenus illicites car l’objectif des pirates est clairement défini : inciter les utilisateurs à se connecter sur un site infecté via des liens corrompus ou des scripts intégrés (Malware, Drive-by-Download, Phishing, Pharming, Spam, Botnet, …) pour récupérer des informations « monnayables » (Spyware, Trojan, …).

Le proxy permet de répondre en partie à ces problématiques en assurant une première barrière de protection avec des fonctionnalités de filtrage avancé des URL via des politiques de blocage des sites web corrompus connus. L’ensemble des sites est ainsi regroupé par classes pour permettre aux entreprises de bloquer les sites malveillants aux contenus dangereux.

Poursuivre la lecture →

11 Fév

Domaines

Un nom de domaine est un nom de marque, d’entreprise, de famille, relié à un numéro internet , l’adresse IP, par le biais d’un annuaire international appelé DNS. Il permet d’accéder à un site, à un adresse mail en tapant simplement le nom sans avoir à connaitre le numéro qui sera composé. Imaginez un système téléphonique ou vous n’auriez qu’à connaitre le nom de votre interlocuteur et ne pas avoir à composer son numéro de téléphone, ou vous n’auriez aucune recherche à faire si le numéro à changer ! DNS c’est ce système pour les adresses des machines sur Internet !

Poursuivre la lecture →

10 Fév

Clonage et Sysprep

Lorsque l’on clone un système que ce soit en virtualisant mais  aussi dans les systèmes de clonage physique, les systèmes clonés récupère les mêmes identifiants, UID disques, par exemple. Aussi avant de prendre l’image d’un poste ou après avoir cloné une vm  il faut utiliser le programme « sysprep » pour remettre le système à zéro.

Cette appli se lance depuis ‘Executer’ (et non l’invite de commande).

sysprep

10 Fév

Paramètres réseau Debian Ubuntu et Centos

Le minimum sur un système est d’accéder au réseau.

Sur Debian il y a plusieurs manières de faire; avec l’interface graphique (en haut à droite sur l’icone réseau en choisissant modifier), et il y a aussi 2 méthodes en ligne de commande (en mode root su).

Sur Ubuntu et  Centos c’est un peu différent et expliqué après

Poursuivre la lecture →

10 Fév

Bases Linux

Linux et ses multiples distributions fait souvent peur. Malgré des interfaces aujourd’hui très ‘user friendly’,

Il reste le plus rapide pour gérer les systèmes avec la ligne de commande.

La logique de Linux repose sur le système de fichiers. Pour gérer un service il faut modifier le fichier de configuration.

Quelques infos simples :

Pour ouvrir l’invite de commande, il faut prendre un ‘terminal’. Pour éditer les fichiers de configuration, on a à disposition un éditeur ‘vi’ – pratique pour les férus de Linux mais plus compliqué). Sinon, il y a généralement Nano. Ou vous pouvez l’installer.

  • Pour installer un programme il faut télécharger un paquet, un ensemble de fichiers que l’on modifiera pour personnaliser la configuration parfois.
    Ce sont les commandes apt (pour paquet sous debian). Apt-upgrade /  apt-update / apt-get nom du paquet ( ex apt-get nano)

A un programme est associé un daemon. Pour lancer un programme, il faut lancer son démon.http://www.informatix.fr/articles/unix-linux-bsd/qu-est-ce-qu-un-demon-111

Les commandes de bases pour gérer les fichiers.

Attention, certaines commandes nécessitent des droits de « super-utilisateur », il s’appelle root sous Linux, administrateur sous Windows.

Pour effectuer certaines commandes vous devez tapez la commande : su, le système vous demandera alors votre mot de passe.

  • cd / :remonter à la racine
  • cd /etc/network/:aller dans le répertoire
  • ls -l :lister en détail les fichiers
  • ls -l | less : le faire page par page,(et pour terminer q)
  • vi /etc/apt/apt.conf.d/proxy crée le fichier s’il n’existe pas et le modifie dans le cas contraire

Commandes pour lister les utilisateurs :

/etc/passwd | awk -F: '{print $ 1}'

Poursuivre la lecture →
10 Fév

Sisr5

Le module Sisr 5 du référentiel Sio

Ce module aborde les savoirs et savoir-faire liés à la supervision des réseaux.On se préoccupe en priorité ici de performance, de disponibilité et de sécurité au niveau des éléments d’interconnexion du réseau.

Poursuivre la lecture →

10 Fév

Active Directory

L’installation n’est pas compliquée en soit, il suffit souvent de cliquer sur suivant, mais il est préférable de comprendre comment ca marche, les protocoles liés comme DNS et LDAP et les précautions qu’il faut prendre.

Suite à l’installation d’un dns simple dns-simple, un 1er TP pour la 1er-domaine

Une gestion des utilisateurs basée sur Active Directory nécessite que les contrôleurs soient mis en redondance.  Installation d’un controleur de domaine secondaire

La gestion elle même repose sur outils complémentaires que sont les  GPO et Gestion des utilisateurs,  et pour aller plus loin, il faut utiliser des  Scripts Powershell.

Poursuivre la lecture →

10 Fév

Accès distant – RDP SSH- RDS (terminal serveur)

L’accès distant est inhérent au réseau. Les débuts de l’informatique se faisait via des terminaux, c’est une des premières application en réseau, utilisée pour travailler  sur les serveurs et gérer les systèmes distants. . Avec les « PC » (personal computer), les ressources se sont déportés vers les ressources et  l’accès distant à évoluer vers l’assistance des utilisateurs.  Aujourd’hui, les ressources ce sont recentralisées et avec le cloud tout le monde est utilisateur de l’accès distant. Avec la virtualisation, le système évolue et  on met aujourd’hui à disposition des vms via des accès distants, c’est même le fond de commerce d’OVH.

Cependant on parlera ici plus de l’accès distant lorsque l’on utilise des applications spécifiques afin soit de

  • Prendre la main sur des équipements actifs : serveurs, switchs, routeurs parce que ceux-ci sont dans des locaux spécifiques fermés et souvent distant géographiquement.
  • Dépanner les utilisateurs,
  • Pour travailler à distance sur des serveurs, les ‘télé-travailleurs’ utilisent l’accès distant pour se connecter aux applications de l’entreprise.
  • Diffuser vers d’autres hôtes, de faire une démonstration, de collaborer.

Dans la suite de ce document vous trouverez quelques explications complémentaires sur les protocoles et les outils d’accès distant et les manipulation a faire pour prendre la main à distance sur tous types de systèmes, serveurs, clients, Linux, Windows.

Poursuivre la lecture →